Complex ideas, explained clearly.
Articles, analysis, context and practical guides around the technology that matters: what is happening, why it matters and what to do next.
Featured article
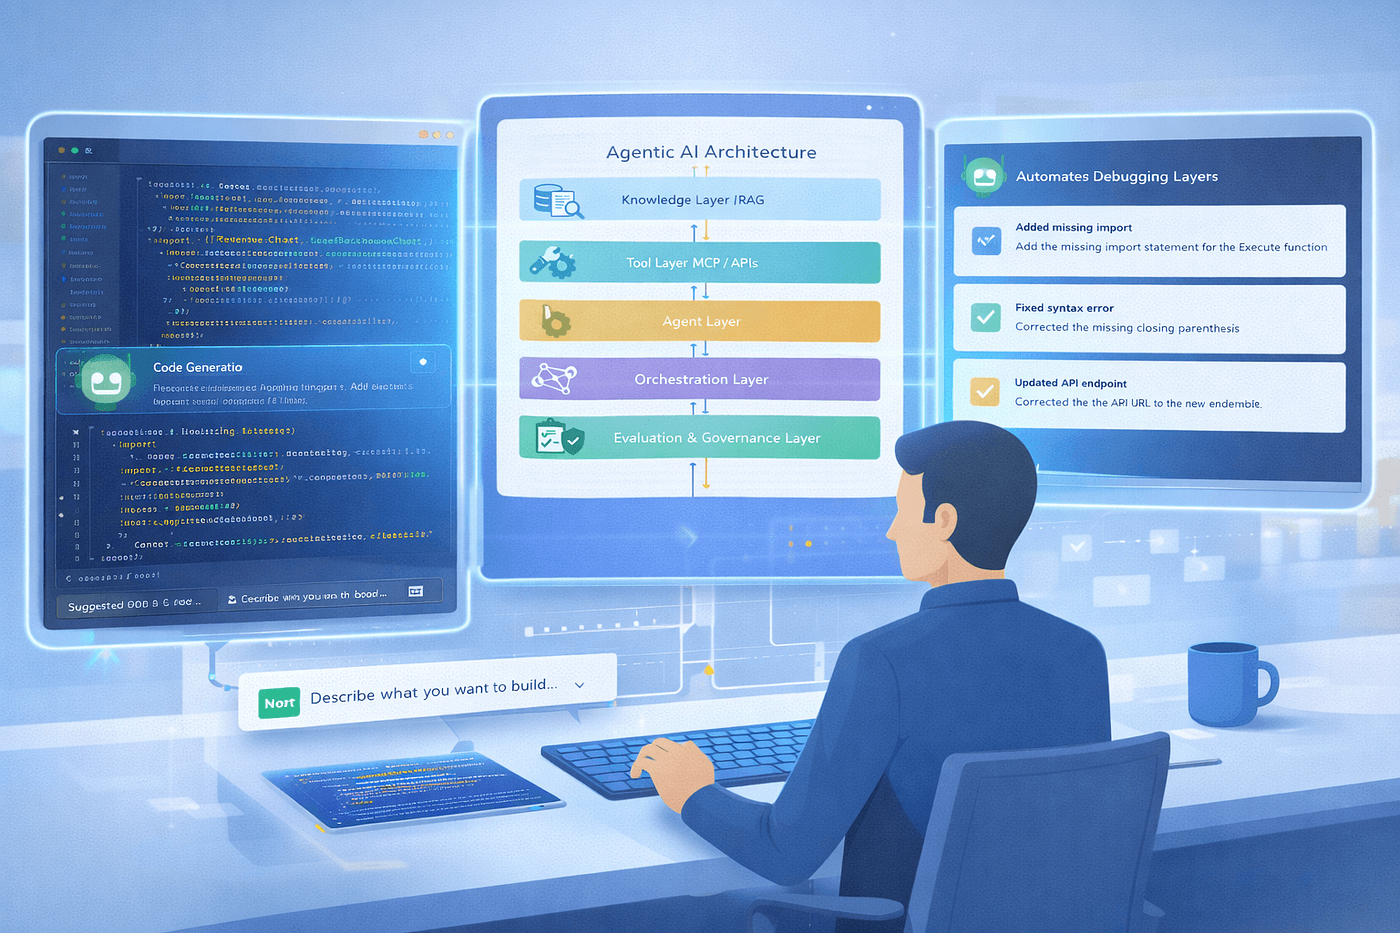
From copilots to agents: how software development is changing in 2026
A deep guide to the shift from code completion to agentic software development: how coding agents work, where they shine, where they fail, and how teams can use them with strong verification and permission boundaries.
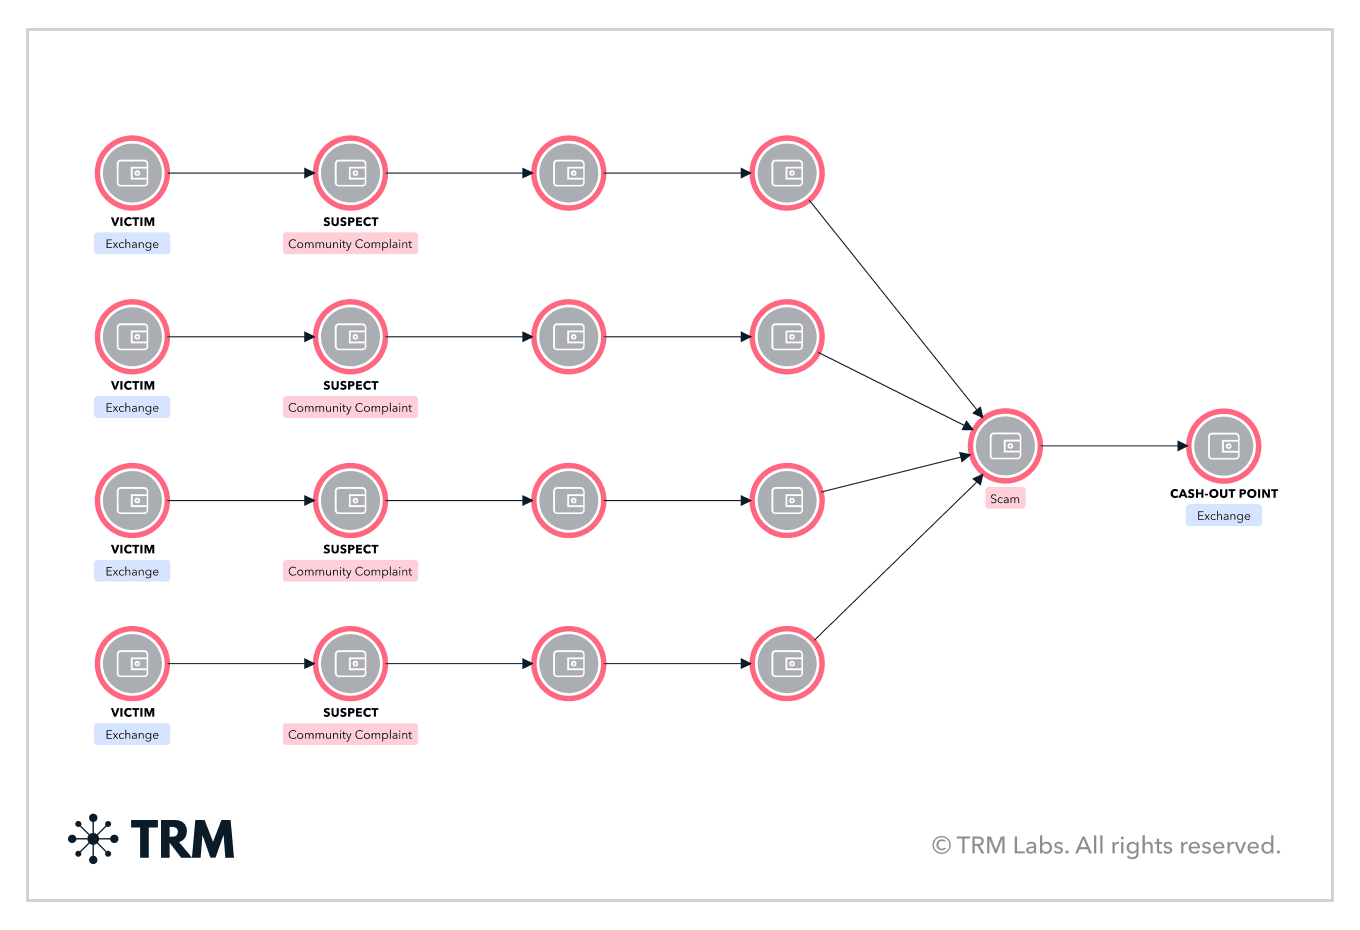
CyberLeek y las criptomonedas: cómo funciona el riesgo viral
Cómo evaluar una narrativa cripto viral sin dejarse llevar por el FOMO: contrato, liquidez, concentración, permisos y señales de fraude reales.
Cuando una web falla en producción: cómo encontrar la causa
Cómo investigar una web que funciona en local pero falla en producción comparando dominio, variables, caché, seguridad, servicios y errores reales.

Web corporativa o aplicación web: cómo elegir la adecuada
Cómo decidir entre una web corporativa y una aplicación web según usuarios, procesos, datos, permisos, mantenimiento y necesidades reales del negocio.
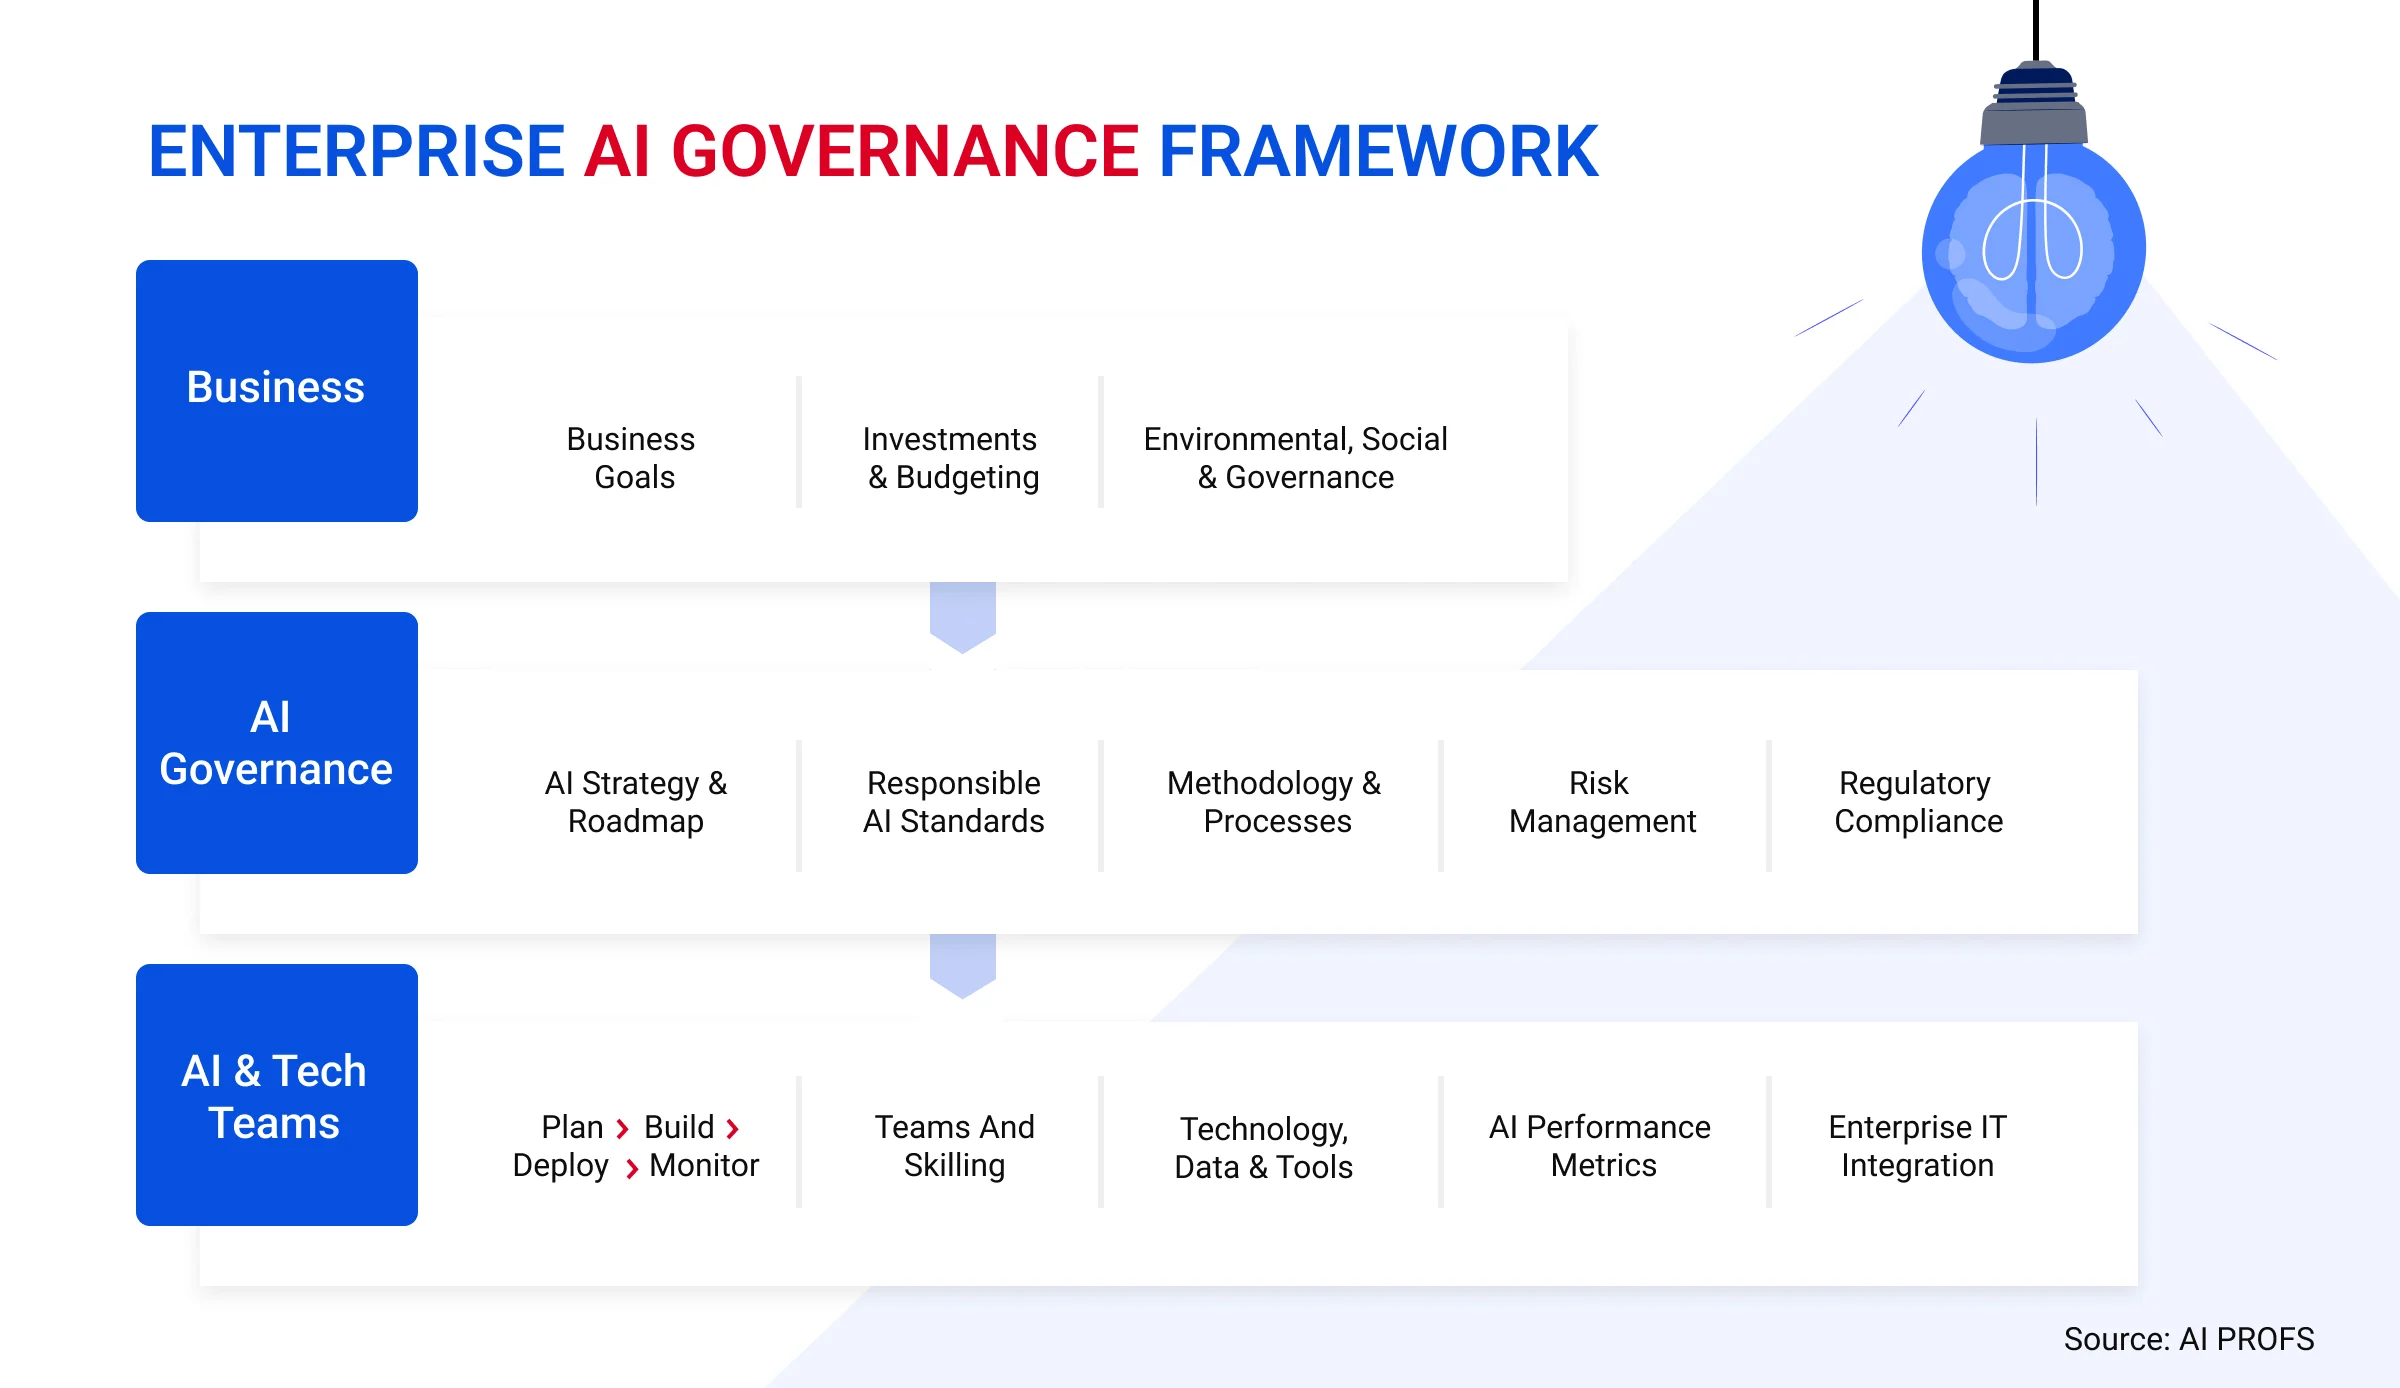
IA en una empresa sin convertirla en una caja negra
Cómo introducir IA en una empresa manteniendo el control sobre datos, permisos, supervisión, trazabilidad, costes y decisiones sensibles.
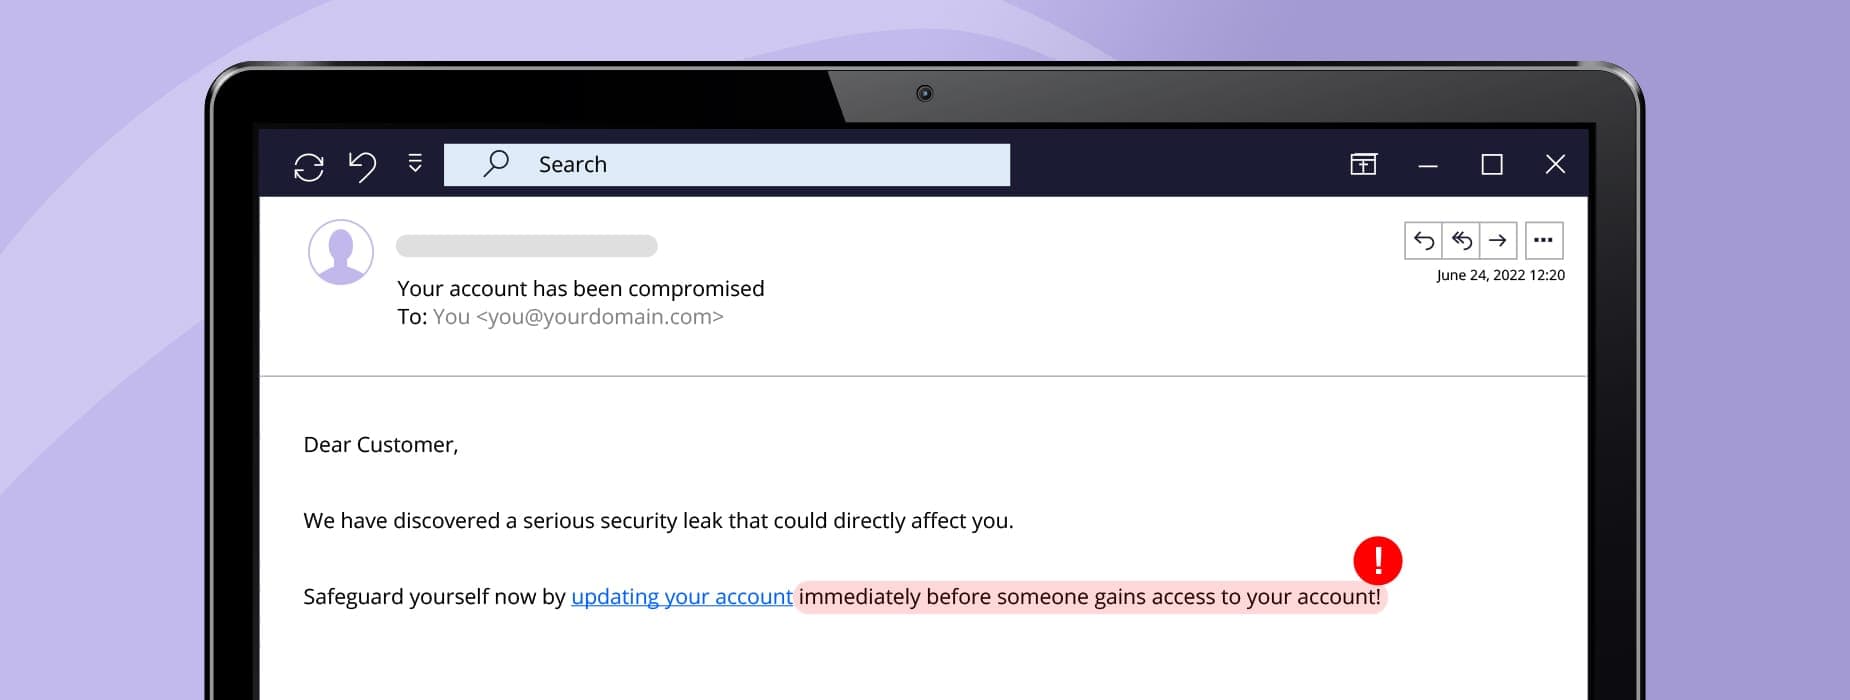
Phishing moderno: cómo detectar una petición fraudulenta
Cómo detectar phishing moderno revisando dominios, enlaces, contexto, autenticación y procesos internos de verificación antes de actuar.
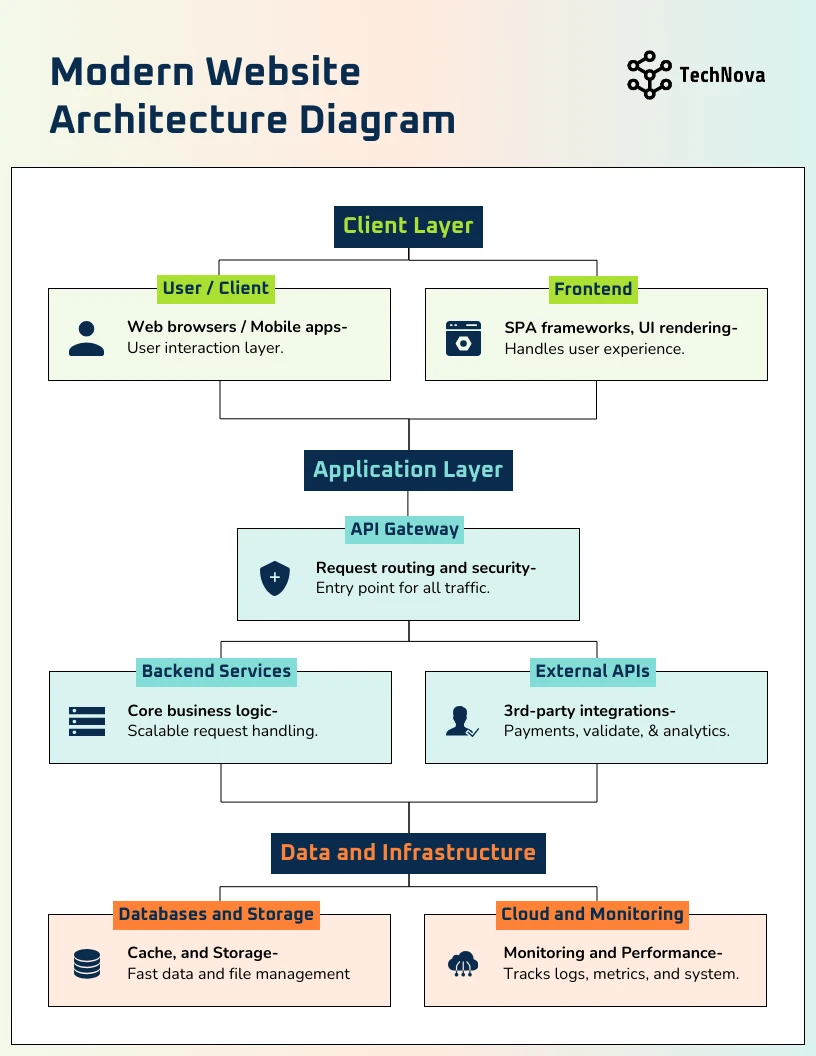
Qué revisamos antes de publicar una web: de desarrollo a seguridad
La checklist práctica para revisar una web antes de publicar: rendimiento, accesibilidad, formularios, seguridad, SEO, integraciones y producción.

Qué mirar en Supabase antes de poner una aplicación en producción
Qué revisar en Supabase antes de producción: RLS, autenticación, permisos, Storage, claves, paneles administrativos, logs, migraciones y recuperación.

Cómo analizar un token viral antes de invertir
Una guía práctica para analizar un token viral antes de invertir: contrato, liquidez, concentración, permisos, promesas y canales oficiales.
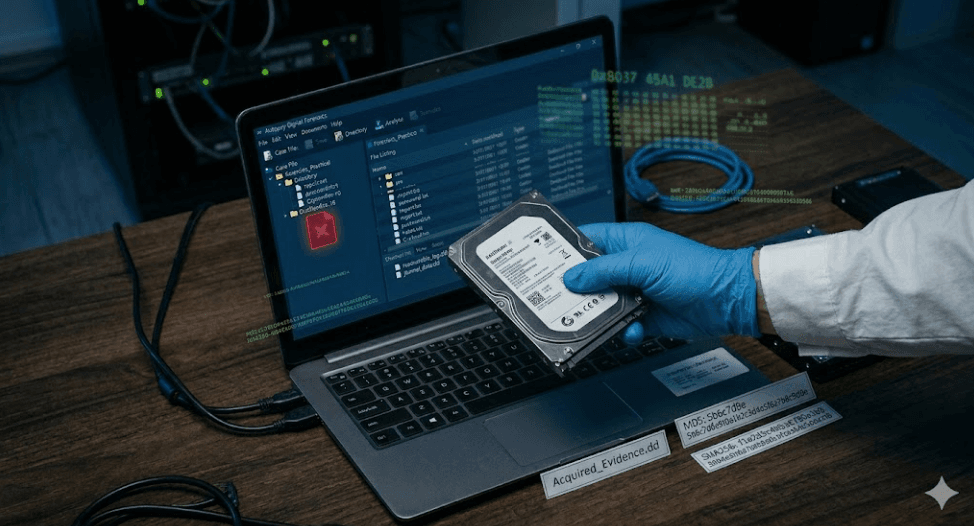
Cómo investigar un incidente digital sin destruir las pruebas
Qué hacer ante un incidente digital para contener el daño, conservar evidencias, reconstruir la línea temporal y evitar destruir pruebas clave.
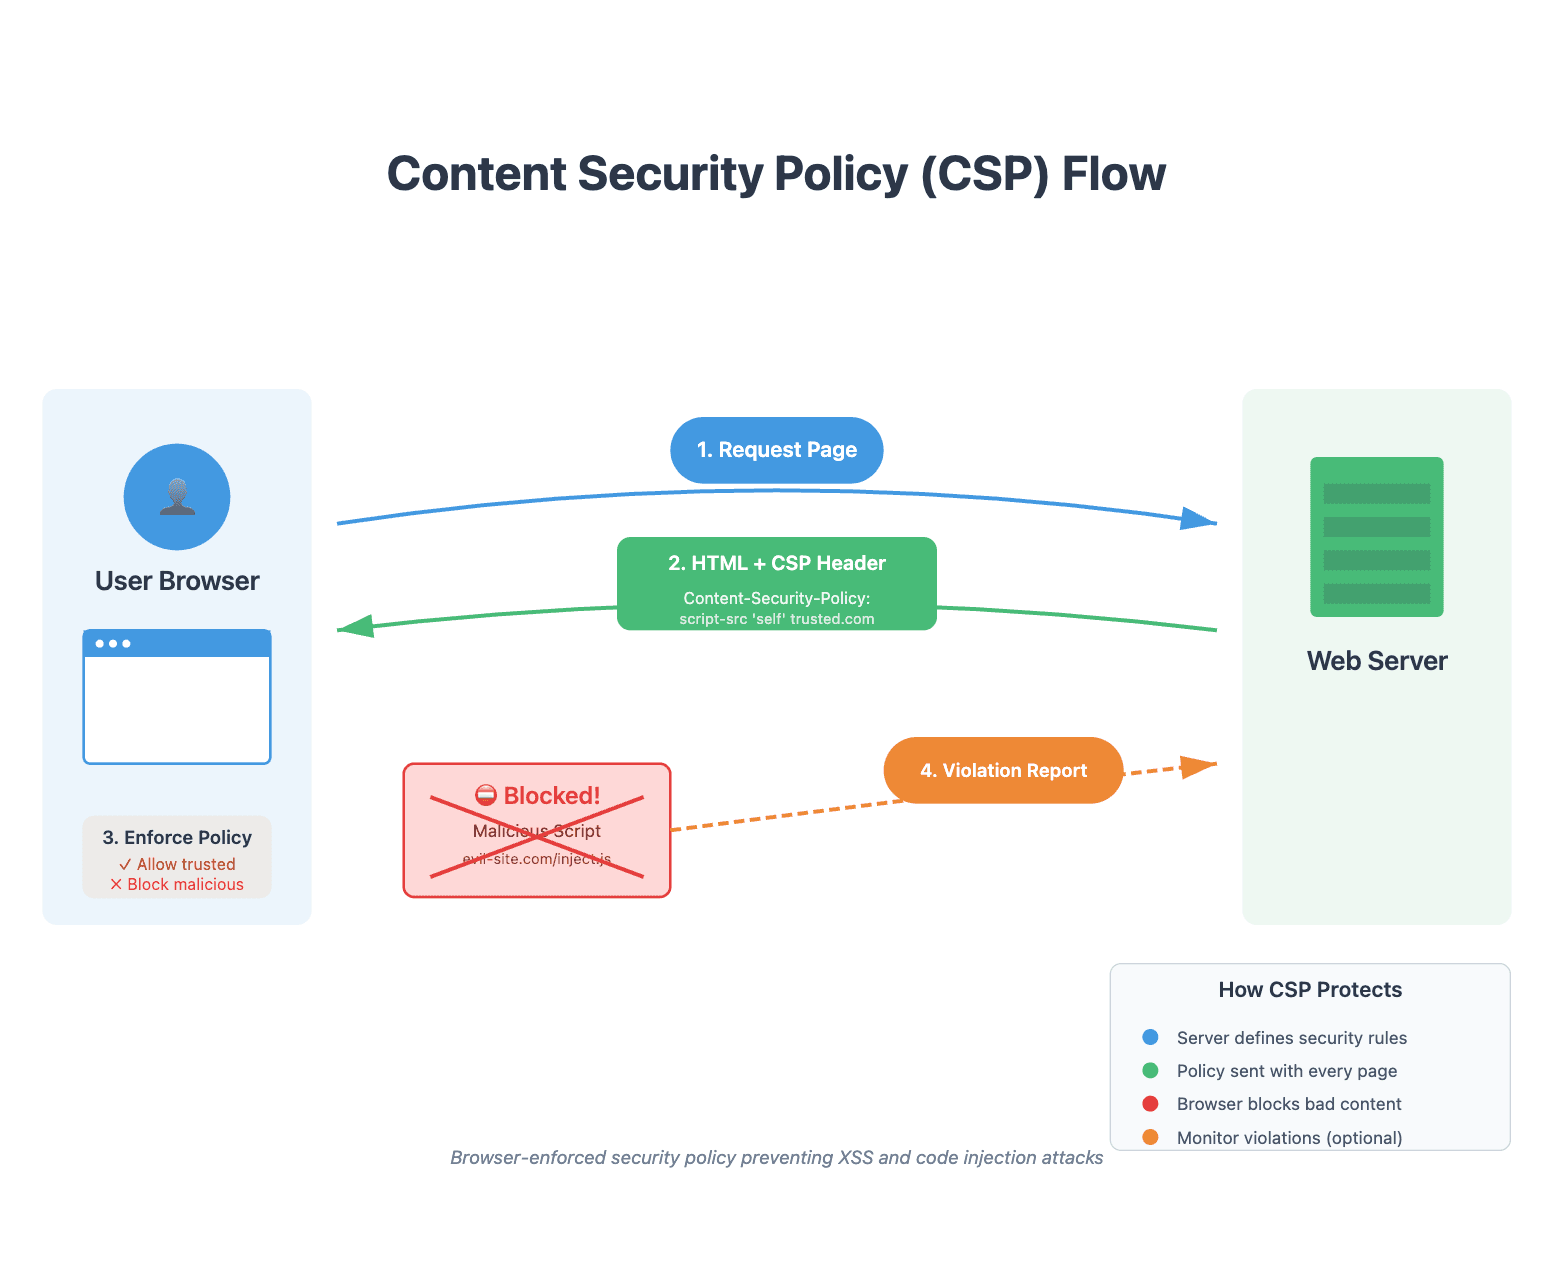
CSP sin miedo: cómo proteger una web sin romperla
Cómo entender CSP y corregir bloqueos de scripts, imágenes, vídeos, iframes y conexiones sin abrir más permisos de los necesarios.
Cómo evaluar una automatización con IA antes de clientes
Cómo evaluar una automatización con IA antes de exponerla a clientes: calidad, casos límite, riesgo, datos, costes, supervisión y reversibilidad.
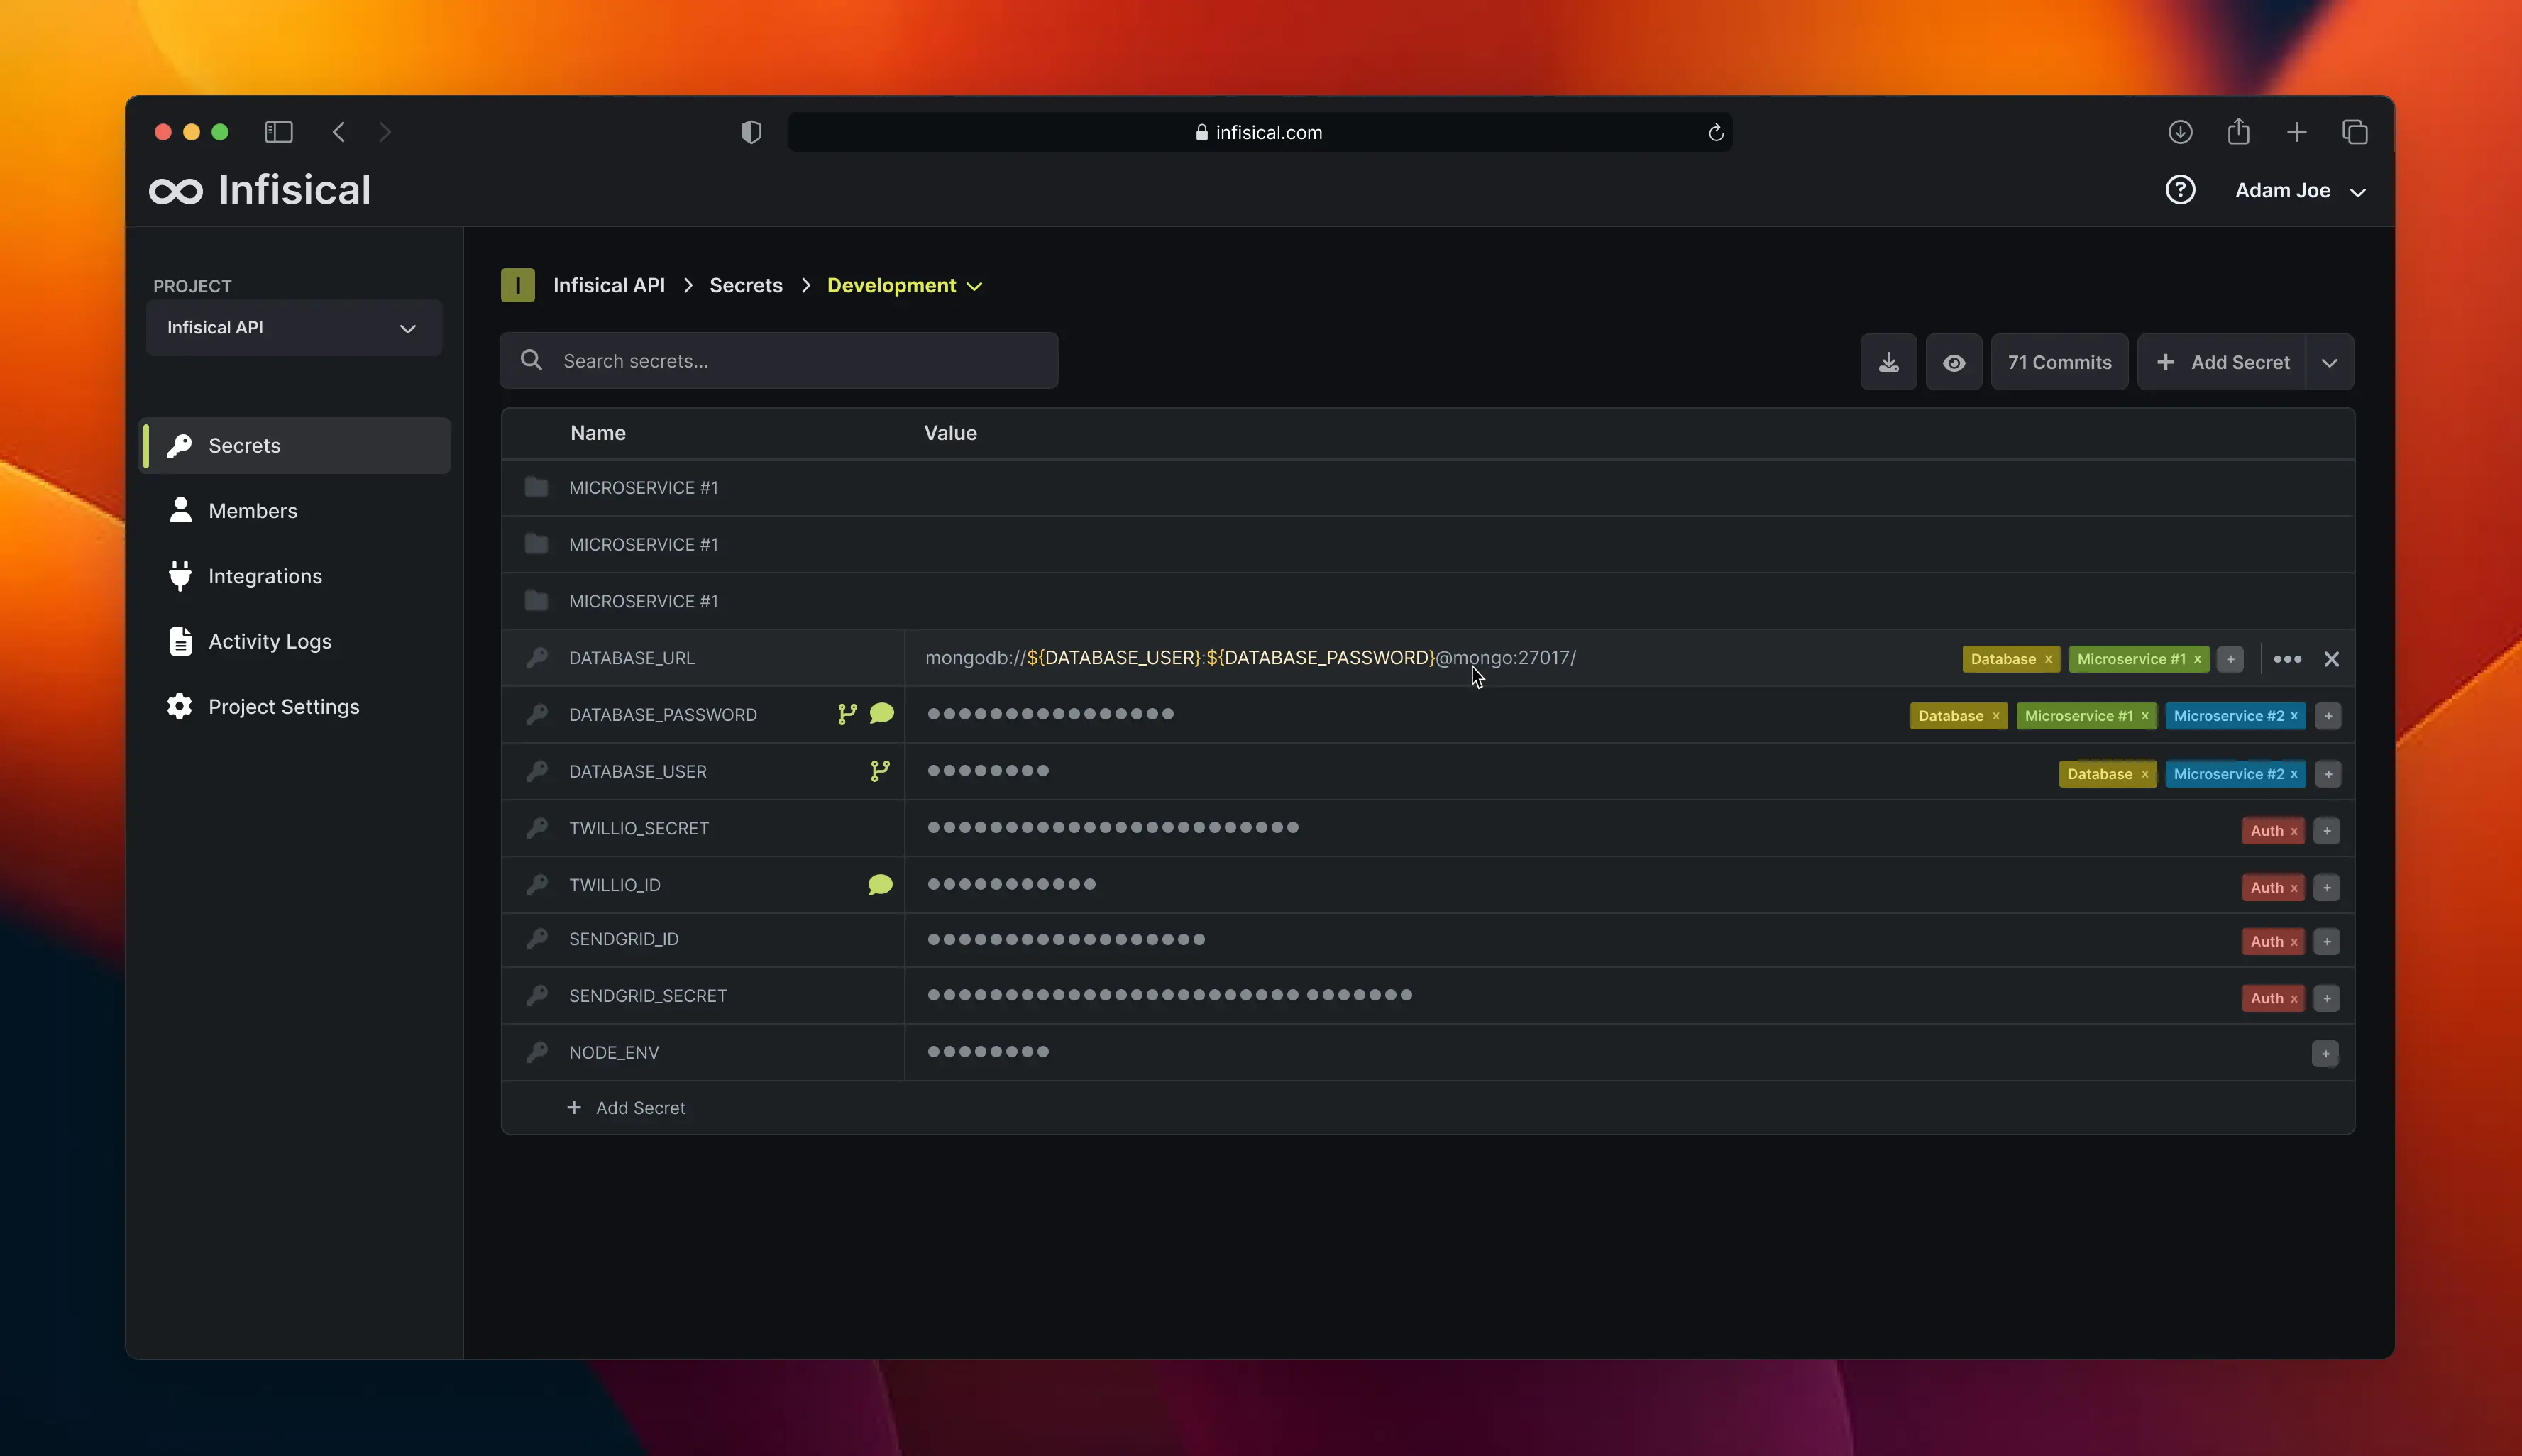
API keys, tokens y secretos: cómo protegerlos en una aplicación
Cómo separar claves públicas, tokens y secretos en aplicaciones modernas para reducir filtraciones, limitar privilegios y facilitar la rotación segura.
Velocidad web de verdad: qué medir cuando una página parece rápida
Qué medir para saber si una web es realmente rápida: Core Web Vitals, JavaScript, imágenes, vídeo, red, caché y recursos externos.

Compliance en España en 2026: qué debería revisar una empresa
Qué debería revisar una empresa española en compliance durante 2026: canales de información, privacidad, incidentes, IA y políticas que funcionen de verdad.
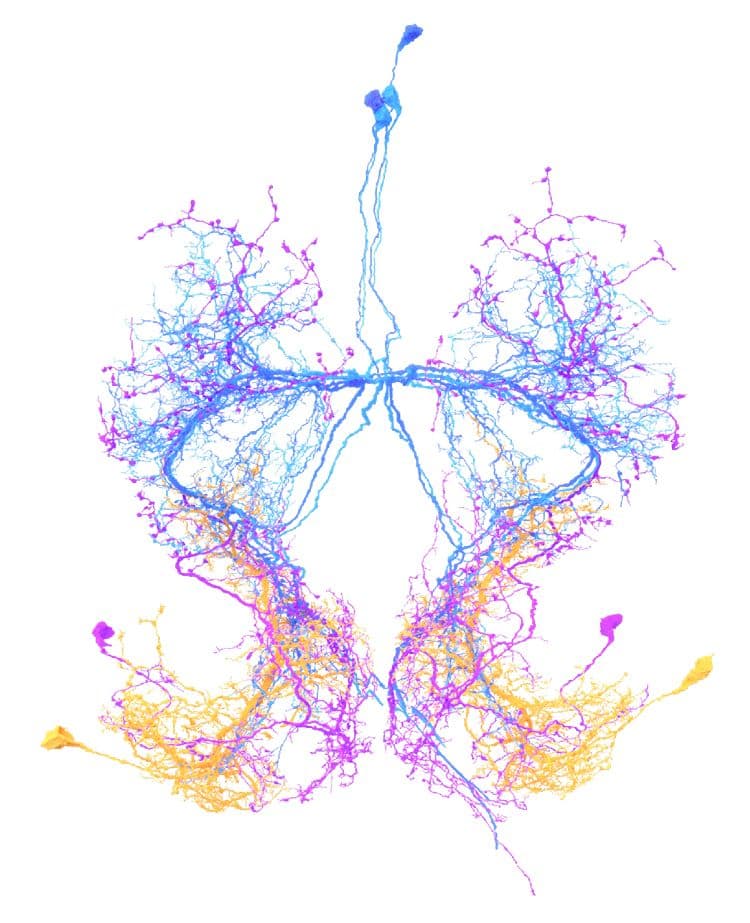
La mosca digital: 139.000 neuronas, simulación y conciencia
Qué significa simular el cerebro de una mosca: conectoma, modelos neuronales, mundos virtuales y por qué comportamiento no demuestra conciencia.
CyberLeek y GTA VI: qué sabemos y qué riesgos existen
Qué puede comprobarse sobre una filtración de GTA VI, qué sigue siendo especulación y qué riesgos de seguridad y fraude aparecen alrededor del caso.