La primera reacción durante un incidente suele ser limpiar. Reiniciar, borrar registros, cambiar configuraciones y eliminar cuentas puede parecer tranquilizador, pero también puede destruir información útil para saber qué pasó.
Empieza por registrar lo conocido
Anota hora, sistemas afectados, usuarios implicados, síntomas observables y cambios recientes. No conviertas las hipótesis en hechos: separa lo confirmado de lo que todavía se investiga.
Contención sin borrar
Contener significa reducir el impacto. Puede implicar revocar sesiones, aislar un servicio o bloquear una credencial. Antes de hacerlo, conserva evidencias y registra exactamente qué cambiaste y cuándo.
Logs antes que especulación
Los registros de autenticación, aplicaciones, infraestructura y bases de datos permiten construir una línea temporal. Busca primero operaciones concretas: accesos, cambios de permisos, creación, modificación y borrado.
Copia antes de limpiar
Cuando sea posible, exporta registros y configuraciones relevantes. Una copia de seguridad no es solo una herramienta de recuperación; también puede ser evidencia operativa.
No confundas señal y conclusión
Un DELETE con una credencial elevada demuestra que esa identidad ejecutó una operación. No demuestra por sí mismo qué persona física hizo clic, desde qué dispositivo o con qué intención. La atribución necesita más contexto.
Revisión de privilegios
Después de contener el incidente, comprueba qué cuentas, claves y servicios tienen permisos elevados. El mínimo privilegio reduce el radio de impacto cuando algo se complica.
Línea temporal
Ordena eventos por tiempo: último estado conocido, primer síntoma, consultas previas, cambio sospechoso, reacción, recuperación. Las diferencias temporales suelen explicar más que una captura aislada.
Cierre
Una investigación útil termina con acciones verificables: cambiar credenciales si hace falta, corregir permisos, mejorar logging, documentar la causa y añadir una prueba para evitar que el mismo incidente pase desapercibido otra vez.
Perspectiva FMCP
La pregunta no es solo quién pudo hacerlo. También es por qué el sistema permitió que una operación destructiva fuera tan difícil de atribuir y qué controles deberían existir la próxima vez.
Checklist
- Línea temporal.
- Evidencias conservadas.
- Cambios registrados.
- Credenciales revisadas.
- Logs exportados.
- Hipótesis separadas de hechos.
- Recuperación probada.
- Medidas preventivas verificadas.
Construir una línea temporal fiable
Una investigación mejora radicalmente cuando cada hecho puede colocarse en una secuencia. Registra detección, primera respuesta, cambios realizados, evidencias encontradas y momento de recuperación.
Diferencia entre hecho e interpretación
“Se inició sesión desde una IP nueva” es un hecho observable. “El atacante entró desde esa IP” es una interpretación que necesita más evidencia. Mantener las dos cosas separadas evita que una hipótesis se convierta accidentalmente en una conclusión.
Preservar sin paralizar
Contener un incidente puede exigir revocar una sesión, aislar un sistema o rotar una credencial. La acción debe quedar registrada. El objetivo no es mantener el sistema comprometido para observarlo, sino minimizar el daño sin destruir información útil para entender el problema.
Copias y hashes
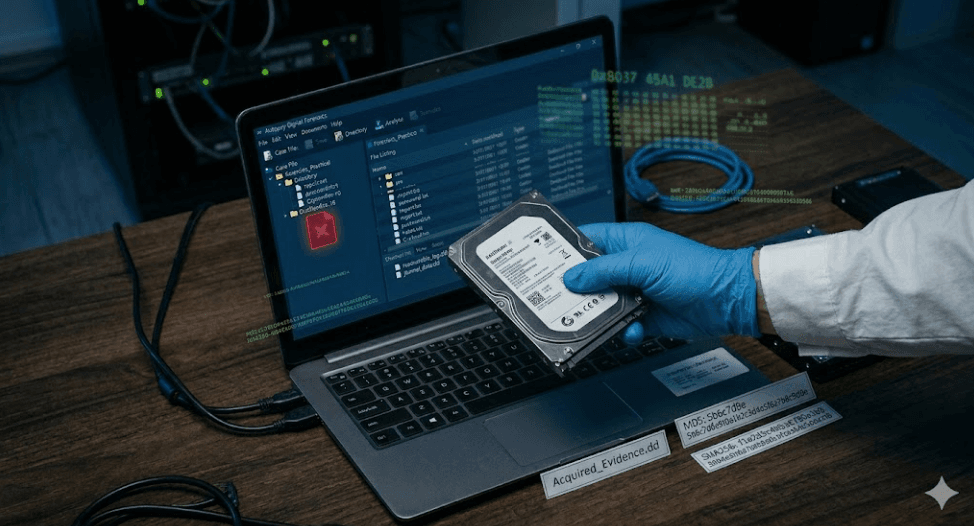
Cuando un archivo o registro es relevante, conserva una copia de trabajo separada del original. En investigaciones más formales, documenta integridad mediante hashes y registra quién tuvo acceso a cada copia.
Revisar cuentas y permisos
Un incidente de seguridad puede empezar por una cuenta válida utilizada de forma anómala. Revisa sesiones, cambios de contraseña, tokens, nuevos dispositivos y modificaciones de permisos. Busca también cambios administrativos ocurridos poco antes del primer síntoma.
No borrar por reflejo
Eliminar un usuario comprometido, vaciar logs o reinstalar inmediatamente puede eliminar información que luego sería necesaria. La prioridad es contener y preservar, no limpiar sin criterio.
Convertir la investigación en acciones
Una vez reconstruida la secuencia, clasifica las mejoras: credenciales, permisos, monitorización, configuración, formación y arquitectura. No todas las recomendaciones tienen el mismo impacto.
Verificación posterior
Una corrección debe probarse. Si se revocó un token, comprueba que ya no funciona. Si se restringió un permiso, prueba el acceso legítimo y el ilegítimo. Si se añadió una alerta, genera una situación controlada para verificarla.
Cierre FMCP
Una buena respuesta a incidentes combina velocidad y memoria. Contener rápidamente importa, pero también importa poder explicar qué ocurrió, qué información sigue siendo fiable y qué cambio evita que vuelva a ocurrir.
Mantener un cuaderno del incidente
Una investigación técnica mejora cuando existe un registro contemporáneo de las decisiones. Anota quién detectó el incidente, qué se observó, qué acciones se tomaron y qué evidencia se preservó. No necesitas una herramienta compleja; una línea temporal clara ya aporta enorme valor.
Evita modificar evidencia por comodidad
Trabaja sobre copias y conserva la fuente original cuando sea posible. Si un registro necesita transformación para analizarlo, conserva también el original y documenta el proceso.
Cerrar un incidente correctamente
El cierre debe incluir causa probable o confirmada, alcance conocido, medidas de contención, correcciones y tareas pendientes. Si la causa sigue incierta, dilo expresamente. La incertidumbre documentada es mejor que una certeza inventada.
Cierre ampliado
Investigar bien no significa encontrar un culpable rápidamente. Significa construir una historia técnica suficientemente sólida para actuar, aprender y volver a comprobar que el riesgo se ha reducido.
La investigación forense empieza mucho antes de abrir una herramienta
Investigar un incidente digital no es recopilar todos los archivos posibles. Es preservar lo necesario para responder preguntas concretas sin modificar accidentalmente la evidencia. La prioridad inicial es mantener una cronología fiable y separar adquisición, análisis e interpretación.
Define primero las preguntas
¿Hubo acceso no autorizado? ¿Qué cuenta fue utilizada? ¿Qué sistemas estuvieron afectados? ¿Qué datos pudieron quedar expuestos? Estas preguntas determinan qué fuentes son relevantes. Sin ellas, es fácil almacenar gigabytes de información que luego no ayudan a explicar el incidente.
Preservar antes de limpiar
Cambiar contraseñas, reiniciar servidores o borrar ficheros temporales puede ser necesario para contener el ataque, pero conviene registrar qué se hizo y cuándo. La contención y la preservación pueden entrar en tensión; por eso un procedimiento de incidente debe distinguir claramente entre acciones urgentes y acciones forenses.
La línea temporal como columna vertebral
Una buena investigación reúne timestamps de autenticación, despliegues, cambios de configuración, procesos, conexiones y alertas. Las horas deben normalizarse y, cuando sea posible, correlacionarse mediante identificadores comunes. Una línea temporal coherente puede revelar que un supuesto acceso ocurrió después de que ya existiera una sesión legítima.
Integridad y cadena de custodia
Cuando una evidencia pueda tener relevancia legal o contractual, debe poder demostrarse que el material analizado coincide con el adquirido originalmente. Los hashes, registros de adquisición y permisos de acceso ayudan a mantener esa trazabilidad.
No todo dato es evidencia útil
Una captura de pantalla puede servir para registrar cómo veía el usuario el problema, pero no sustituye un log. Del mismo modo, un log de aplicación puede mostrar un error sin contener el contexto de red. Cada fuente explica una parte del incidente.
El informe final
Un buen informe distingue hechos observados, hipótesis y conclusiones. Debe poder leerlo una persona técnica y entenderlo alguien responsable del negocio. También debe documentar limitaciones: qué no pudo recuperarse, qué periodos carecen de registros y qué conclusiones tienen menor confianza.
La investigación profesional no consiste en encontrar más artefactos que nadie. Consiste en conservar los artefactos adecuados, demostrar su integridad y convertirlos en una explicación reproducible.
Qué hace que una investigación digital sea defendible
Además de encontrar una explicación, una investigación debe poder mostrar cómo se llegó a ella. Esto es especialmente importante cuando varias personas colaboran o cuando el incidente puede derivar en una reclamación.
Repetibilidad
Documenta herramientas, versiones, fechas y procedimientos. Si otro analista repite el trabajo, debería obtener resultados compatibles o poder señalar exactamente dónde difieren.
Hipótesis alternativas
Una conclusión fuerte no es la que ignora explicaciones alternativas, sino la que las compara. Si una autenticación puede explicarse por una sesión legítima, hay que comprobar qué evidencia permite descartarla antes de atribuirla a un atacante.
Comunicación ejecutiva
La dirección necesita impacto, alcance, acciones y riesgo residual. El detalle técnico completo puede quedar en anexos. Separar ambos niveles hace el informe más útil sin perder rigor.
Qué registrar desde el primer minuto de un incidente
Un incidente se vuelve más difícil cuando el equipo reconstruye los hechos desde recuerdos. Registra una cronología contemporánea: hora, acción, persona o proceso, evidencia creada y resultado. No hace falta escribir una novela; unas líneas estructuradas valen más que veinte mensajes dispersos.
Preservar cambios relevantes
Anota despliegues, rotaciones de credenciales, reinicios, cambios DNS y modificaciones de firewall. Estas acciones pueden ser necesarias para contener el incidente, pero también cambian el sistema que después intentaremos investigar.
Separar contención de análisis
Primero evita que el daño siga creciendo. Después analiza con una copia o un conjunto de datos preservado cuando sea posible. Mezclar ambas tareas aumenta el riesgo de perder contexto.
Cerrar con acciones concretas
Cada conclusión debería traducirse en una medida verificable: añadir un log, cambiar un permiso, incorporar una alerta o modificar un procedimiento. Así el informe mejora el sistema en lugar de convertirse en un documento archivado.
Una investigación termina cuando la explicación supera a las alternativas
No basta con tener una teoría que encaje. Debe explicar más evidencia y requerir menos suposiciones que las alternativas razonables. Este criterio ayuda a evitar atribuciones precipitadas en incidentes complejos.
La calidad de una investigación se mide tanto por lo que afirma como por las hipótesis que consigue descartar con evidencia.