El phishing moderno ya no necesita errores ortográficos ni gráficos sospechosos. Un mensaje puede estar perfectamente redactado y llevar a una infraestructura creada expresamente para parecer legítima.
Mira el dominio real
No te quedes con el nombre mostrado. Comprueba el dominio y la dirección completa. Subdominios engañosos y dominios parecidos pueden parecer familiares a primera vista.
Enlaces y contexto
Un enlace puede apuntar a un sitio distinto del que aparenta. Antes de introducir credenciales, verifica dónde estás y por qué te las están pidiendo justo ahora.
La urgencia es una herramienta
Solicitudes de pago, cambios de cuenta, documentos “urgentes” o alertas de seguridad diseñadas para generar miedo reducen el tiempo que una persona dedica a pensar. La mejor defensa es tener un proceso claro para verificar acciones sensibles.
Autenticación del correo
SPF, DKIM y DMARC ayudan a la autenticación del envío, pero no significan que todo mensaje autenticado sea seguro. Un atacante puede usar un dominio legítimo comprometido.
Identidad y procesos internos
La verificación fuera del canal original es especialmente importante para cambios de cuentas bancarias, transferencias, altas de proveedores y recuperación de acceso.
Entrena decisiones, no solo señales
En lugar de pedir a los empleados que memoricen una lista de defectos visuales, crea ejercicios donde tengan que decidir qué hacer. Enseña cómo verificar, dónde escalar y cuándo detener una operación.
Qué hacer ante la duda
No respondas, no introduzcas credenciales y no descargues archivos hasta verificar la solicitud. Una duda resuelta antes de una transferencia vale mucho más que una investigación después.
Conclusión
El phishing moderno se combate con tecnología, contexto y procesos. La pregunta importante no es “¿parece falso?”, sino “¿qué evidencia independiente tengo de que esta petición es legítima?”.
Un método práctico para detectar phishing moderno
El phishing moderno no depende de faltas de ortografía ni de mensajes absurdos. Un correo puede utilizar una identidad visual convincente, conocer el nombre de una empresa y dirigir a una página perfectamente diseñada. Por eso la revisión debe centrarse en el contexto y en la acción solicitada.
1. Mira el dominio, no solo la marca
Un mensaje puede mostrar el nombre conocido de una empresa mientras el dominio real pertenece a otro sistema. Comprueba el dominio completo y evita confiar únicamente en el texto visible del remitente.
2. Analiza el enlace antes de abrirlo
Un enlace acortado o un dominio que imita visualmente al legítimo merece especial cuidado. La apariencia de una página no demuestra que sea oficial. Comprueba el dominio y, cuando exista, llega al servicio mediante un marcador o la web oficial en lugar de utilizar el enlace recibido.
3. El contexto suele ser la mejor pista
Una petición inesperada de pago, cambio de contraseña, revisión de documentos o actualización urgente debería provocar una segunda comprobación. Pregunta si la acción encaja con el proceso normal de la empresa.
4. Urgencia y autoridad
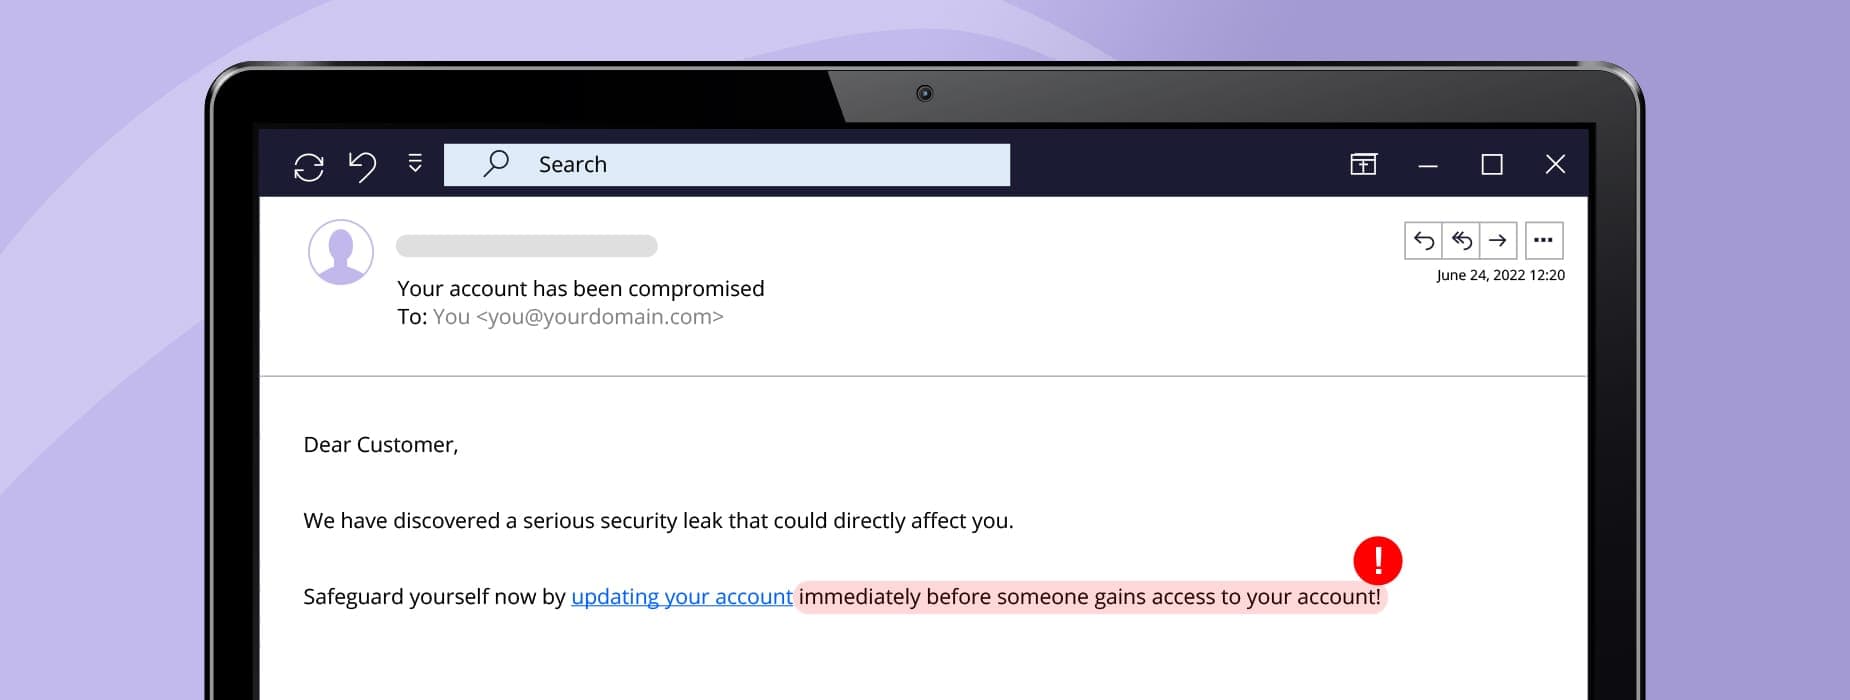
“Último aviso”, “tu cuenta será bloqueada” o “el director necesita esto ahora” son ejemplos de presión. La urgencia puede ser legítima, pero no debería sustituir al procedimiento de verificación.
Phishing dentro de la empresa
El riesgo aumenta cuando el atacante conoce procesos reales. Un correo puede mencionar proveedores, nombres de empleados, facturas o proyectos y solicitar una acción que aparentemente encaja con el día a día. La defensa no es memorizar ejemplos; es diseñar procesos donde una petición sensible necesite una segunda validación.
Pagos y cambios de cuenta
Una transferencia o modificación de datos bancarios debería confirmarse mediante un canal independiente. El mismo principio sirve para solicitudes de credenciales o cambios administrativos.
Restablecimientos de acceso
Si recibes un aviso de seguridad, entra al servicio desde su dominio oficial y comprueba allí el estado de la cuenta. No utilices automáticamente el botón del correo.
Autenticación y controles técnicos
SPF, DKIM y DMARC ayudan a reducir determinados tipos de suplantación, pero no convierten un correo en legítimo por definición. Una cuenta real comprometida puede enviar mensajes válidos desde un sistema legítimo. Los controles técnicos funcionan mejor junto a procesos humanos.
Qué hacer cuando ya has pulsado
No continúes introduciendo información. Cierra la página, cambia las credenciales afectadas desde el servicio oficial y avisa a la persona responsable. Si introdujiste datos financieros o descargaste un archivo sospechoso, la respuesta debería escalarse según el procedimiento de la organización.
Checklist final
- dominio real del remitente;
- destino exacto del enlace;
- contexto de la solicitud;
- nivel de urgencia;
- datos solicitados;
- posibilidad de verificar por otro canal;
- comportamiento esperado del proceso interno.
Cierre FMCP
Detectar phishing moderno consiste en preguntar “¿por qué me piden esto así y por qué ahora?”. La tecnología ayuda, pero la defensa más resistente combina autenticación, procesos de doble comprobación y usuarios capaces de detener una acción extraña antes de ejecutarla.
Cómo detectar un phishing moderno sin depender del “aspecto raro”
El phishing actual no necesita parecer una estafa evidente. Puede copiar el tono de una empresa, utilizar dominios parecidos, reproducir logotipos y aprovechar información pública para personalizar el mensaje. La defensa útil consiste en entender la secuencia completa: qué intenta provocar el mensaje, qué dato busca y qué acción quiere que realices antes de pensar en si “parece profesional”.
La urgencia como herramienta de manipulación
Una señal frecuente es la presión temporal: una cuenta será suspendida, un pago caducará o existe un problema que debe solucionarse en minutos. La urgencia reduce la capacidad de verificar. Cuando un mensaje quiere que abandones tu proceso habitual y entres directamente en un enlace, conviene detenerse.
Mirar más allá del texto visible
El nombre del remitente no equivale a la identidad real. El dominio, la dirección completa, la ruta del enlace y el contexto de la petición importan más. Un botón que dice “verificar cuenta” puede llevar a un host completamente distinto. En una empresa, la comprobación debe hacerse desde el navegador mediante un marcador conocido o escribiendo manualmente el dominio oficial.
La falsificación visual no es la prueba
Un mensaje puede contener el logotipo correcto, tipografía corporativa e incluso una firma real copiada de una página pública. Eso no valida su origen. Lo importante es la cadena técnica: remitente, infraestructura, autenticación del correo cuando esté disponible y destino del enlace.
Qué ocurre después del clic
El riesgo no termina en la página de inicio de sesión. Algunas campañas buscan cookies, códigos de autenticación, datos bancarios o simplemente confirmar que una dirección está activa. Otras descargan un fichero o conducen al usuario por varias páginas para ocultar el destino final.
Por eso una formación de seguridad debería enseñar también qué hacer después de un clic accidental: cerrar la página, no introducir credenciales, revisar sesiones activas, cambiar credenciales comprometidas desde el servicio oficial y notificar el incidente para que puedan bloquearse indicadores comunes.
Un protocolo práctico para equipos
Cuando llega un correo sospechoso, el usuario debería poder seguir un proceso corto: no pulsar, capturar el mensaje, verificar por un canal independiente y reportarlo. El equipo de seguridad puede analizar después enlaces, cabeceras y dominios sin convertir al usuario en investigador forense.
Cómo evaluar una simulación de phishing
Una campaña interna de concienciación debe medir comportamiento, no humillación. El objetivo es comprobar si las personas detectan señales, reportan el mensaje y siguen el proceso corporativo. Los resultados deben utilizarse para mejorar la formación y los controles técnicos.
El aprendizaje más importante es que la seguridad no depende de reconocer un diseño feo; depende de verificar la identidad antes de realizar una acción sensible.
Diseñar una formación de phishing que cambie comportamientos
La concienciación funciona mejor cuando se apoya en controles técnicos. Una persona puede detectar un correo sospechoso hoy y caer mañana ante otro mensaje que use un contexto diferente. Por eso la formación debe enseñar principios: verificar identidad, desconfiar de urgencias y utilizar canales oficiales.
El objetivo no es encontrar culpables
Las simulaciones internas deben utilizarse para descubrir qué señales no se están entendiendo y dónde falla el proceso de reporte. Un empleado que informa rápidamente de un intento sospechoso está aportando una defensa, incluso si el mensaje parecía convincente.
Complementar personas con tecnología
Filtros antiphishing, autenticación del correo, protección de enlaces, MFA y gestión de dispositivos reducen el impacto cuando alguien comete un error. La seguridad más fuerte es la que no depende de una sola decisión humana.
Señales que una campaña de phishing suele intentar ocultar
Una campaña bien diseñada intenta que la víctima mire el lugar equivocado: el logotipo, el nombre del remitente o el texto visible del botón. La verificación correcta busca el origen y el destino, no la apariencia. También conviene considerar el contexto: una factura que nadie esperaba, una solicitud de cambio bancario o un aviso de autenticación fuera de horario merecen una comprobación independiente.
El canal importa
Nunca confirmes una petición sensible utilizando el mismo mensaje que la inició. Si el correo pide una acción sobre una cuenta, abre el servicio desde su aplicación oficial o un marcador conocido. Esta separación rompe una de las partes más eficaces de la ingeniería social.
Después del incidente
Si ya se han introducido credenciales, actúa rápido: utiliza el canal oficial para cambiar o revocar el acceso, revisa sesiones activas y comunica el incidente. Una respuesta rápida puede limitar el tiempo en que un atacante puede utilizar la información comprometida.